Notre glossaire, méticuleusement élaboré, est votre boussole dans l’univers complexe et dynamique du marketing, de la communication et du digital. Ici, chaque terme est une clé que nous vous aidons à décrypter pour vous ouvrir a des concepts innovants et des stratégies éprouvées. Plongez dans nos thématiques pour éclairer votre chemin vers l’excellence et la créativité.
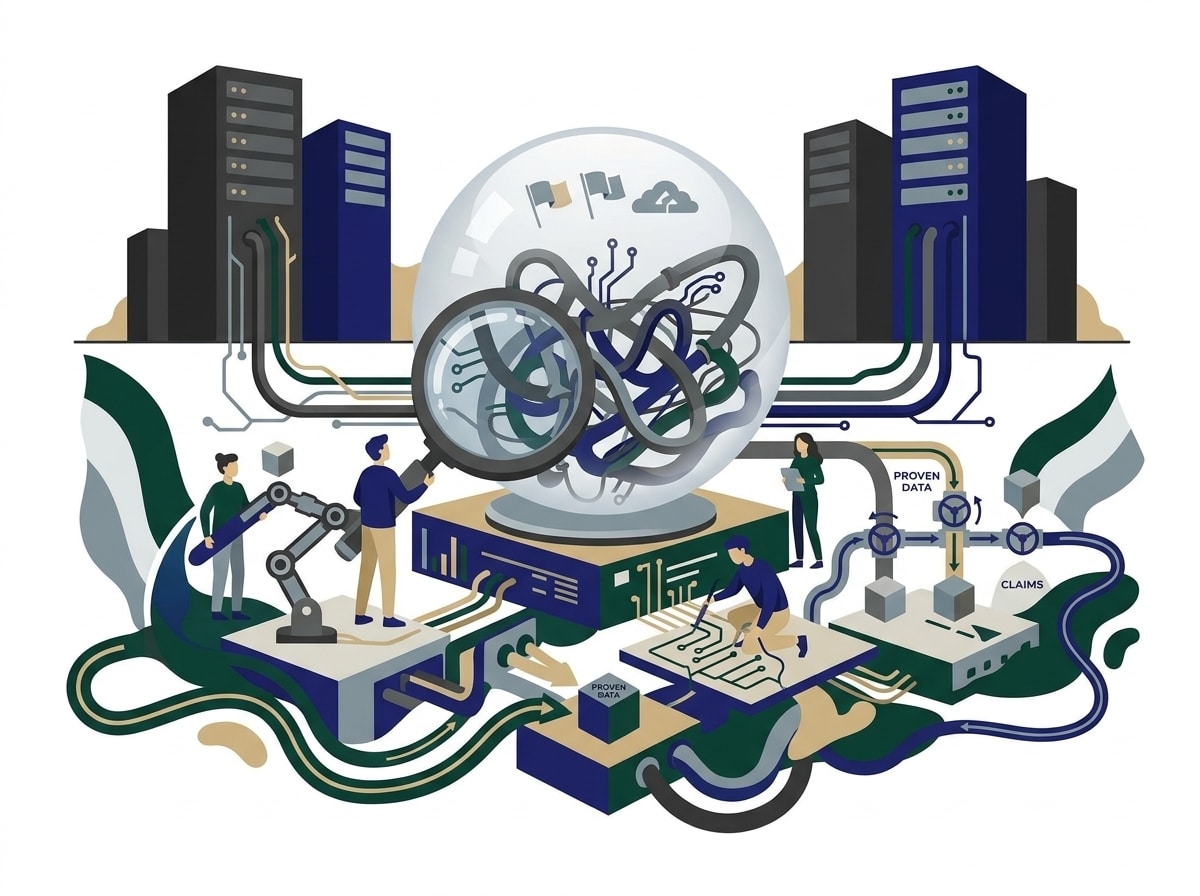
La souveraineté numérique désigne la capacité d’un État, d’une entreprise ou d’un acteur institutionnel à exercer un contrôle stratégique sur ses infrastructures, ses données, ses logiciels et ses technologies numériques. Elle implique la maîtrise des dépendances vis-à-vis de fournisseurs étrangers et la possibilité de garantir l’autonomie décisionnelle dans l’espace numérique.
La notion vient du débat politique, à l’échelle des États et de l’Union européenne. Appliquée à une organisation, elle ne désigne pas l’autarcie. Elle désigne la capacité de savoir où se trouvent ses données, quel droit s’y applique et qui peut y accéder. Elle suppose aussi de pouvoir changer de solution sans perte majeure. Elle porte sur plusieurs couches : l’hébergement et l’informatique en nuage, les logiciels, les modèles d’intelligence artificielle, les données elles-mêmes et les compétences nécessaires pour les exploiter.
Ses composantes principales sont la localisation des données, le régime juridique du prestataire, la réversibilité des contrats, l’interopérabilité des formats et la capacité interne à opérer ou à auditer les solutions. La localisation des serveurs ne détermine pas à elle seule le droit applicable. Le référentiel SecNumCloud de l’ANSSI, consacré à l’informatique en nuage, fixe ainsi des exigences sur la société du prestataire elle-même, et pas seulement sur le lieu d’hébergement.
La souveraineté numérique se distingue de la protection des données personnelles, encadrée par le RGPD, qui protège les droits des personnes quel que soit le prestataire. Elle se distingue aussi de la cybersécurité, qui protège les systèmes contre les attaques. En entreprise, la question se pose lors du choix d’un hébergeur, d’une suite logicielle, d’un CRM ou d’un outil d’IA générative.
Une direction marketing confie ses données clients, ses contenus et ses campagnes à de nombreux services en ligne. Chacun crée une dépendance : hausse de prix imposée, changement des conditions d’utilisation, arrêt d’une fonctionnalité, demande d’accès d’une autorité étrangère. La souveraineté numérique consiste à choisir ces dépendances plutôt qu’à les subir. Notre point de vue : pour la plupart des entreprises, l’objectif réaliste n’est pas de tout confier à des acteurs européens. C’est de pouvoir quitter un fournisseur critique dans un délai et pour un coût connus à l’avance.
En France, le Sénat a consacré au sujet une commission d’enquête. Son rapport d’octobre 2019 s’intitule « Le devoir de souveraineté numérique : ni résignation, ni naïveté ». Il traite la notion comme un enjeu de politique publique.
Pour l’informatique en nuage, l’ANSSI a élaboré en 2016 le référentiel SecNumCloud. Selon la foire aux questions de l’agence, ses critères visant une immunité aux lois extra-européennes portent sur la société du prestataire : siège, capital, recours à des tiers hors de l’Union, autonomie d’exploitation et indépendance aux ingérences.
Au niveau européen, le règlement (UE) 2023/2854 sur les données, dit Data Act, s’applique depuis le 12 septembre 2025, d’après la Commission européenne. Son article 29 interdit aux fournisseurs de services de traitement de données d’imposer des frais de changement de fournisseur à compter du 12 janvier 2027. D’ici là, seuls des frais réduits sont admis, limités aux coûts directement liés au changement.
Nous proposons trois repères de pilotage, non normatifs. La part des données sensibles hébergées sous un régime juridique maîtrisé mesure l’exposition. Le nombre d’outils critiques sans clause de réversibilité mesure le risque contractuel. Le délai estimé pour quitter le fournisseur le plus critique mesure la dépendance réelle.
Advalians évalue vos dispositifs et vos outils sans lien commercial avec les éditeurs, puis priorise dans votre feuille de route les chantiers les plus exposés.
Le RGPD protège les droits des personnes dont les données sont traitées. La souveraineté numérique vise la maîtrise par l’organisation de ses outils, de ses données et de ses fournisseurs. Les deux se recoupent sans se confondre. Un traitement peut être conforme au RGPD tout en dépendant d’un fournisseur unique, très difficile à quitter. À l’inverse, des données non personnelles, comme un plan stratégique, relèvent de la souveraineté mais pas du RGPD.
En pratique, traitez les deux sujets dans la même cartographie des outils, avec deux colonnes distinctes : conformité et dépendance.
Partez de l’inventaire des outils et posez quatre questions pour chacun. Quelles données y sont stockées ? Où, et sous quel droit ? Peut-on les exporter dans un format exploitable ailleurs ? Combien de temps faudrait-il pour changer de solution ? Notez ensuite la criticité de l’outil pour l’activité.
Croisez les deux axes. Les outils à la fois critiques et difficiles à quitter forment votre liste prioritaire. Pour ceux-là, testez réellement un export complet plutôt que de vous fier à la documentation de l’éditeur.
Suivez peu d’indicateurs, mais régulièrement. Nous en proposons trois : la part des données sensibles hébergées sous un régime juridique maîtrisé, le nombre d’outils critiques sans clause de réversibilité et le délai estimé pour quitter le fournisseur le plus critique. Ce sont des repères de pilotage, non des normes.
Fixez un état initial, puis revoyez-le à chaque renouvellement de contrat important. Un délai de sortie qui s’allonge signale une dépendance qui se renforce, même si rien n’a changé en apparence.
Non. La localisation des serveurs ne dit rien du droit auquel est soumise la société qui les exploite. Une société soumise à une loi étrangère à portée extraterritoriale peut rester exposée aux demandes d’accès des autorités de ce pays. C’est pourquoi le référentiel SecNumCloud de l’ANSSI fixe des exigences sur le siège, le capital et l’autonomie d’exploitation du prestataire.
Demandez donc systématiquement le lieu d’hébergement, l’identité de la société contractante et sa chaîne de contrôle. Faites-les figurer au contrat.
Non, réservez cette exigence aux usages qui la justifient. Elle s’impose pour les données sensibles, pour les données soumises à une obligation contractuelle ou sectorielle et pour les outils dont l’arrêt bloquerait l’activité. Pour un outil de création graphique ou de veille sur des contenus publics, une bonne réversibilité suffit souvent.
Critère de choix : comparez le surcoût d’une solution plus maîtrisée au coût d’une sortie forcée du fournisseur actuel. Si cette sortie serait longue et coûteuse, la solution maîtrisée devient rentable.
Par Thomas Bizot – Président du cabinet Advalians